ディ・アイ・システムグループ、企業のサイバー脅威対策を包括的に支援する「統合セキュリティ」特設ランディングページを公開
2026年11月19日
-
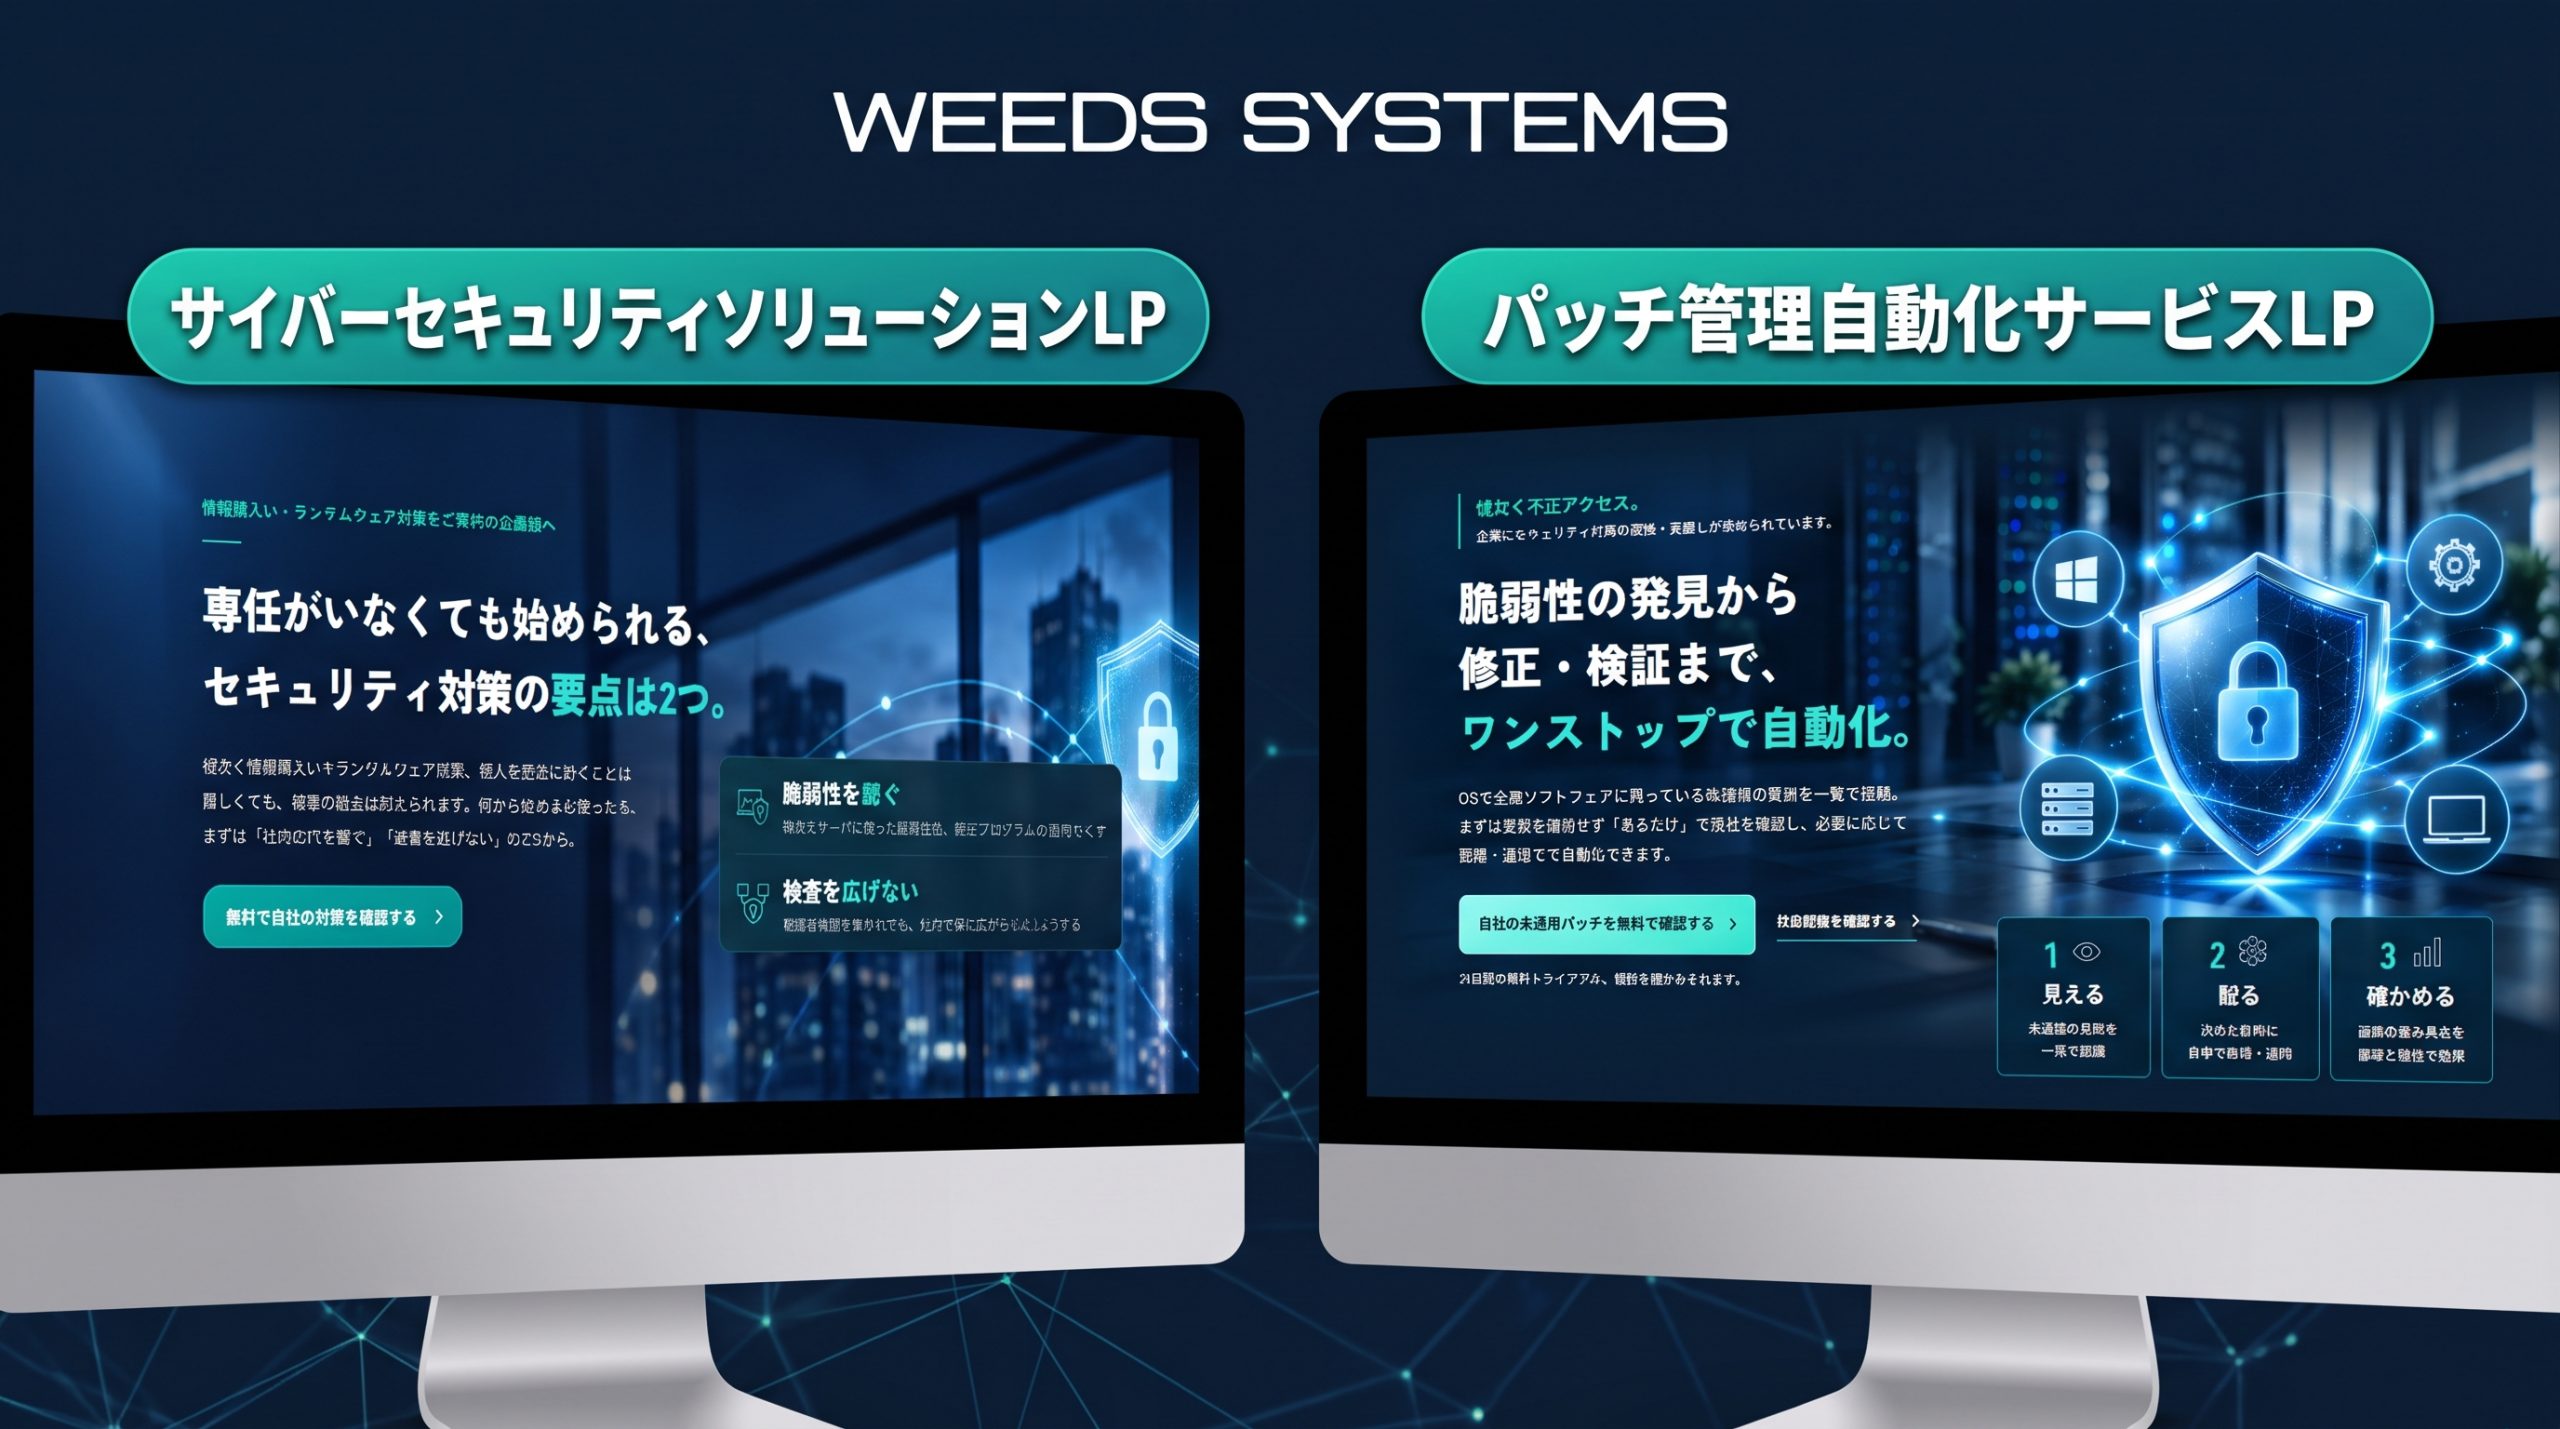
【公開LP概要】
- サイバーセキュリティソリューションLP : https://weeds-japan.co.jp/product/lp/cybersecurity/
- パッチ管理自動化サービスLP : https://weeds-japan.co.jp/product/lp/patch-management/
■公開の背景
近年、サプライチェーンの脆弱性や中堅・中小企業を狙ったサイバー攻撃が巧妙化・激化する一方で、企業の情報システム部門の現場では以下のような課題が深刻化しています。
・専任担当者が不足しており、何から対策を着手すべきか判断できない
・業務用アプリケーションやOSの更新作業まで手が回らず、既知の脆弱性が放置されている
・更新プログラム適用によるシステム停止や業務影響への懸念から、タイムリーなパッチ適用に踏み切れない
これからのセキュリティ対策においては、侵入口を事前に断つ「塞ぐ(脆弱性・パッチ管理)」アプローチと、万が一の侵入時にも被害を局所化する「広げない(特権ID・ログ管理)」アプローチの双方を両立させ、現場の運用負荷を最小限に抑えながら持続可能な運用体制を構築することが不可欠です。
こうした背景から、セキュリティ対策の全体像と具体的なロードマップを提示する「サイバーセキュリティソリューション」と、「塞ぐ」対策を可視化・事前テスト・段階配信によって安全に自動化する「パッチ管理自動化サービス」の2つの新LPを公開いたしました。
■各LPの掲載内容
各LPでは、「自社に必要な対策ステップ」や「自動化による業務負荷の変化」を直感的に把握できるよう、具体的な導入効果を交えて分かりやすく解説しています。
-
【サイバーセキュリティソリューションLP】
- ランサムウェア感染時の被害拡大プロセスと抑止ポイント
- 「塞ぐ・広げない」の2大アプローチと全体ロードマップ
- 検討や稟議を後押しするエビデンス・お役立ち資料
- ソリューションの対応範囲
- 費用感および導入フロー
- ウイーズ・システムズが選ばれる理由
- ご相談・お問い合わせ窓口
-
【パッチ管理自動化サービスLP】
- パッチ未適用による脆弱性放置のリスク
- IT資産およびパッチ未適用状況の可視化
- 運用負荷を削減するスケジュール自動配布
- システム停止を防ぐ検証用端末への先行適用と段階的配信サービスの対応範囲(対象OS・ソフトウェア)
- 費用感および導入フロー
- ご相談・お問い合わせ窓口
■今後の展望
ディ・アイ・システムグループでは、今回公開した特設LPを通じて、セキュリティ対策やパッチ管理の運用課題を抱える企業に対し、自社のリスクを見直し最適な対策ステップを選択できる機会を提供してまいります。
今後もグループ各社の知見と技術を融合させ、巧妙化するサイバー脅威や企業の運用実態に即したセキュリティ製品・サービスの拡充を図り、企業の強固なセキュリティ体制の構築と事業継続を強力に支援してまいります。
お気軽にご相談・
お問い合わせください。
- 本社(東京)03-6826-8001
- 大阪06-4400-6164
- 名古屋052-990-6100
- 横浜045-274-1624
(お電話の受付時間:平日9:00~18:00)
お問い合わせページはこちら